
Kroll Ontrack ha confeccionado una lista con diez casos reales de usuarios que perdieron sus datos de forma peculiar. Se trata de ejemplos de sucesos que pueden ocurrir y que refuerzan la necesidad de disponer de copias de seguridad.
Al igual que en el popular programa televisivo “1000 maneras de morir”, Kroll Ontrack ha hecho una repaso de diez casos con la pérdida de datos como elemento común en todos ellos. Destruir los datos más valiosos puede ser un auténtico desastre si no se logra recuperarlos o si no se posee una copia de seguridad de los mismos. Ante semenjante lista, se hace aún más evidente la necesidad de disponer de backups de los datos más importantes, sobre todo en las empresas.
Estos son los diez casos tras los cuales puede que deba replantearse su política de recuperación de datos, o si ya ha tomado todas las medidas de seguridad pertinentes, simplemente disfrute con las desgracias ajenas, voluntarias e involuntarias, de las personas que siguen a continuación. Se trata de una lista de situaciones reales de pérdidas de datos, recopiladas por ingenieros expertos en la materia en todo el mundo.
10. Mala imagen
Una actriz borró por accidente todas sus fotos y credenciales, incluido su book de modelo y las fotos más recientes, al seleccionar el disco USB incorrecto desde su programa de uso de disco de MAC. Finalmente se logró restablecer por completo todas sus imágenes, pero el susto del cuerpo no se lo quita nadie.
9. Realidad virtual
Para mejorar el rendimiento de sus sistemas, un administrador TIC dividió los discos C y D de su servidor virtual en dos sistemas diferentes. Al quedarse sin espacio, el administrador tuvo que rápidamente consolidar de nuevo los discos C y D dentro del mismo sistema. Sin embargo, no sabía que el sistema seguía las mismas pautas de nombramiento y grabó información sobre la información crítica de la empresa.
8. Atracción magnética
Unas extrañas fuerzas magnéticas terrestres entraron en contacto con un portátil situado sobre un escritorio. Cuando el usuario intentó encender el dispositivo, éste no se iniciaba por completo y hacía un ruido extraño. A pesar de que los discos estaban dañados, con técnicas propietarias se logró reparar el daño y recuperar los datos. Finalmente, todo se debía a la presencia cercana de unas tierras raras magnéticas.
7. El café de la desgracia
Un equipo del departamento contable se quedó trabajando hasta tarde para reconciliar la contabilidad del mes. Mientras se tomaban un café para recuperar energías se fue la luz. Todos los ordenadores se apagaron, incluido el servidor de finanzas. Afortunadamente los ordenadores del departamento estaban conectados a una unidad de alimentación eléctrica ininterrumpida. Lo peor fue que, al final, de tanto preparar tazas de café tirando de la alimentación de emergencia, la agotaron y el servidor acabó rompiéndose.
6. Si bebes, no trabajes
Dos hombres de negocios se citaron en un bar para discutir sobre un posible acuerdo tomando unas cervezas. Sin querer, el camarero tiró uno de los vasos, derramando todo el contenido sobre el portátil, que contenía el plan de negocio. Las servilletas de papel no fueron suficientes para salvar el portátil y los importantes documentos que contenía.
5. Fumar mata
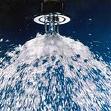
Un recién contratado guarda de seguridad estaba haciendo su primera ronda de noche en un almacén de elementos químicos. A pesar de que le habían informado de que estaba prohibido fumar, pensó que nadie se daría cuenta si se fumaba un cigarro cuando ya no había nadie en la oficina. En cuanto encendió el cigarrillo la alarma de incendios sonó y se activó el sistema de rociadores. Todo el equipo electrónico, incluidos los 44 ordenadores de mesa y dos servidores, quedaron inundados.
4. Dentro de la caja de seguridad, no encima
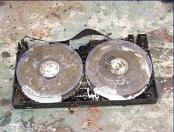
Un miembro del equipo TIC llegaba tarde a una reunión de negocios, y en vez de meter la unidad de cinta centro de la caja de seguridad impermeable la colocó encima. Una hora después, la ciudad sufrió un terremoto de gran intensidad y la cinta se cayó al suelo, cubriéndose de barro, agua y arena. Por el aspecto de la cinta parecía que no se iba a poder recuperar el contenido, sin embargo, con la tecnología adecuado se logró recuperar el 100% del contenido, entre el que se encontraban todas las animaciones web y de TV del año.
3. Motines de Londres
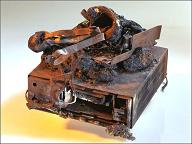
Un fotógrafo freelance se encontraba con su cámara en medio de los recientes disturbios de Londres. Algunos de los amotinados le vieron grabar y aplastaron la cámara para destruir cualquier prueba incriminatoria. La cámara se envió a una empresa experta en la materia donde se recuperaron todos los datos y las imágenes de vídeo que posteriormente se enviaron a la policía.
2. Se lo comió el perro

Un hombre animó a su novia a hacer una copia de seguridad de todos sus archivos fotográficos, en los que tenía miles de fotos de alta resolución hechas en su estudio de fotografía. La chica trasladó los datos de su portátil a un disco duro externo, que se convirtió en la única copia existente de todo su trabajo. Un día, un amigo pasó a saludarles por casa, y antes de que salieran a recibirle, el perro de la familia salió disparado a la puerta al oír que alguien llegaba. Al salir corriendo el perro tiró el disco duro de la mesa donde estaba, que cayó al suelo rompiéndose y dañando la única copia que existía.
1. Triple golpe
Un rayo cayó sobre una isla Caribeña provocando tal incendio en una casa que se llenó de humo la zona, los servidores informáticos se quemaron y los bomberos los remataron rociándolos con agua para extinguir el fuego. Los medios de comunicación rodeaban la casa hasta que fue seguro volver a entrar en ella. Al final, los daños causados por el triple golpe causado por el rayo, el incendio y el agua pudieron ser solventados en una cámara limpia.
Por suerte la mayoría de estos casos no terminaron igual que en el programa televisivo, pero aún así el riesgo de perder los datos no debería ser tomado a la ligera. Tomar las medidas preventivas adecuadas puede evitar un grave disgusto mañana.
Fuente: Kroll Ontrack


